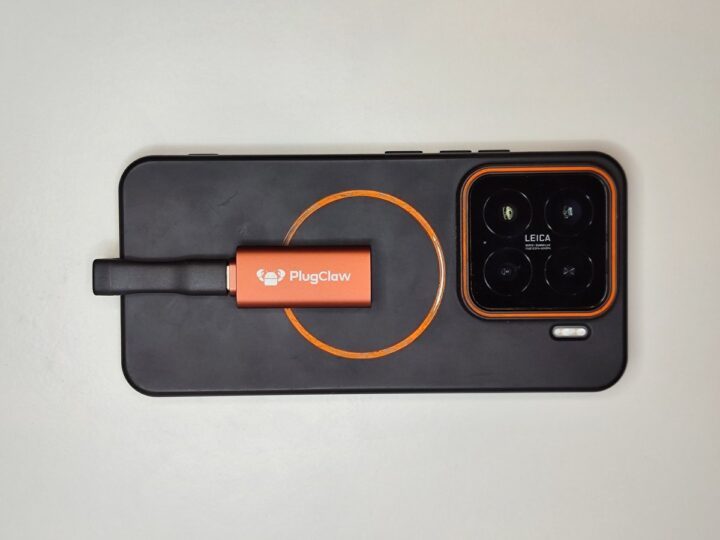
Обзор PlugMate и PlugClaw: компьютеры размером с флешку на своей защищённой Android
Устройства TrustKernel размером 50 × 19 × 8 мм содержат процессор Helio G80, до 6 ГБ памяти и 128 ГБ зашифрованного хранилища, а экран, клавиатуру и сеть берут у телефона или компьютера, к которому подключены. Внутри работает своя защищённая система PlugOS с виртуальными датчиками, межсетевым экраном и паролем «под принуждением».
На обзор к нам попали два необычных устройства — PlugMate и PlugClaw, — сделанные компанией TrustKernel, которая известна скорее технологиями доверенного исполнения внутри чужих телефонов, чем потребительскими приборами. Каждое из них — законченный самостоятельный компьютер размером с флешку: со своим процессором, памятью и зашифрованным хранилищем, работающий под защищённой системой на основе Android, которая называется PlugOS. Вы подключаете устройство к телефону, планшету или компьютеру, и тот отдаёт ему экран, клавиатуру и подключение к сети. Ничего вашего при этом внутрь не попадает.
Проще всего представить это так: маленький компьютер — точнее, аппаратная часть небольшого телефона, — который занимает у вас экран, мышь, клавиатуру и прочее, чтобы общаться с вами. Специалистам захочется сравнить его с виртуальной машиной, и сравнение неплохое, только здесь ничто не виртуально: это настоящий отдельный кристалл, который просто делит с хозяином экран и каналы связи, как виртуальная машина делит ресурсы. Отключите его — и, по словам TrustKernel, он не оставит после себя следов.
PlugMate (199 долларов по скидке, 299 по рекомендованной цене) предлагается как серьёзный вариант: аппаратное хранилище для личных приложений, данных и удостоверений. PlugClaw (149 долларов по скидке, от 239 по рекомендованной) — та же платформа, но с ИИ-агентом сверху: OpenClaw работает в виртуальной машине с Ubuntu рядом с PlugOS и может пользоваться приложениями, отвечать на сообщения и выполнять последовательности действий за вас. Тот же корпус, тот же размер, другое предложение, цена ниже — что сразу вызывает вопрос, почему вариант с ИИ дешевле.
Важное для тех, кто только что купил такое устройство: обновите систему прежде, чем что-либо настраивать. На нашем образце обновление по воздуху прошло чисто и наши тестовые файлы не тронуло, но обновление заменяет образ системы, TrustKernel предупреждает, что опытные сборки «могут привести к потере данных», а любой сброс на этой платформе меняет ключи шифрования — то есть «удалено» здесь означает «удалено». Так что относитесь к нему как к новому телефону, а не как к папке: подключите, пропустите приветственный тур, зайдите в настройки PlugOS, обновите систему и только потом переносите на устройство свою жизнь. А если обновляете то, чем уже пользуетесь, сначала сделайте резервную копию: в PlugOS есть локальное копирование на устройство-хозяина, но оно требует, чтобы в клиенте PlugOS на хозяине было заранее задано место хранения, и пользователи на форуме до сих пор просят более полноценный способ резервирования. Считайте всё, что лежит на этой флешке, драгоценным, пока не проверите восстановление.
Оба устройства пришли в одинаковой синей коробке с надписью «PlugOS — USB-C Extended Computing Device», значком «Made for iPhone | iPad» и наклейкой, по которой их различают: у нас красный PlugClaw (6 ГБ памяти и 128 ГБ хранилища) и чёрный PlugMate (128 ГБ). Любопытно, что на обеих этикетках указана модель PS01, что согласуется с утверждением TrustKernel, будто PlugClaw построен на основе PlugMate.
В коробке PlugClaw: само устройство, П-образный переходник USB-C, который укладывает его плашмя на заднюю сторону телефона, два сетчатых защитных чехла, руководство по настройке и карточки с ключом продукта и гарантией. Переходник стоит упомянуть отдельно: сделан крепко и на нашем телефоне спокойно подключился даже через толстый чехол, то есть снял обычную беду, когда толстый штекер не лезет в вырез чехла. Комплект PlugMate почти такой же, только вместо сетчатых чехлов рифлёный футляр, и, как выяснилось, он нужен не для красоты — это радиатор. На коробке есть и предупреждение, которое стоит повторить: всегда выключайте устройство изнутри PlugOS, прежде чем выдёргивать его. Это компьютер с памятью eMMC, а не флешка, и TrustKernel предупреждает, что отключение на ходу может повредить файловую систему.
Пятьдесят миллиметров в длину, девятнадцать в ширину, восемь в толщину и заявленные 14,3 г; наши кухонные весы показали 15–16 г без чехла у обоих устройств, что близко к заявленному. Так или иначе, они меньше большинства флешек, которые у вас валяются.
Внутри, по спецификации TrustKernel, стоит восьмиядерный MediaTek Helio G80 (два ядра Cortex-A75 и шесть A55), 4 ГБ оперативной памяти (6 ГБ в нашем PlugClaw; PlugMate на 6 и 256 ГБ существует на бумаге, но его никогда нет в наличии) и 128 ГБ полностью зашифрованной памяти eMMC. Единственный разъём USB-C делает всё: питание, данные, проверку подлинности, вывод изображения. Ни аккумулятора, ни модема, ни места для SIM-карты здесь нет.
Стоит отметить: на форуме поддержки самой TrustKernel процессор указан как Helio G70, тогда как страницы спецификаций и независимая разборка, обнаружившая на плате микросхему MT6769V, указывают на G80. Мы спросили у самого устройства: CPU-Z внутри PlugOS сообщает о Helio G80 на частоте 2 ГГц, так что спецификация права. Под всем этим работает Android 14. На устройстве для безопасности хотелось бы, чтобы документация была точной, и опечатка на форуме — мелочь, но точность есть точность.
Настройка у обоих одинаковая: установить клиент PlugOS на хозяина (Android 8 и новее, iOS 16.6 и новее на iPhone 15 и новее, macOS 14.5 и новее на процессорах Apple, Windows 8 и новее на x86 или новый опытный клиент для Linux на Ubuntu, Debian, Fedora и RHEL для x64), подключить устройство, отсканировать QR-код с ключом продукта, задать ПИН-код и подождать.
И приятная подробность: клиент для Android не просит ни учётной записи, ни регистрации, ни адреса почты — подключил, связал, работай. В 2026 году приложение, которое не хочет знать, кто вы, — почти манифест, и это хорошо вяжется с обещанием не собирать никаких данных.
Время от подключения до рабочего экрана: 24 секунды у PlugMate на телефоне с Android, 20 секунд у PlugClaw на Windows с прошивкой 1.1.8. Первая загрузка после сброса дольше — у нас 58 секунд, устройство создаёт ключи и проводит первоначальную настройку, — но тёплые загрузки неизменно быстрые. Для сравнения: PCMag сообщал о загрузке в несколько минут на своём образце; либо им не повезло, либо год обновлений прошивки действительно пошёл на пользу. Мы ставим на второе.
TrustKernel заявляет работу без настройки на Android, iOS, Windows, macOS и Linux. Мы проверили, что было под рукой. Телефон с Android и приложением PlugOS: работает, полноценный сеанс на телефоне, П-образный переходник пролезает через чехол. Компьютер с Windows и клиентом PlugOS: работает, но запись экрана сеанса заблокирована, пока не отключишь в PlugOS защиту от захвата изображения — это переключатель для пользователя, а не жёсткий запрет. Fedora Linux с клиентом PlugOS 1.5.7 в опытной сборке (Flatpak): работает, официальный установщик справляется с Fedora, все настройки на месте. MacBook Pro 2017 года на Intel с клиентом для macOS: отказ, клиент требует процессор Apple и macOS 14.5, и наша машина на Intel приложение не приняла.
Все хозяева, которых мы смогли попробовать, заработали, а отказы оказались предсказуемыми. Любопытное открытие было на Windows: клиент работал нормально, но на записи экрана окно PlugOS отсутствовало целиком — защита от захвата работает на стороне хозяина, и это всего лишь переключатель в настройках PlugOS. Отключите его, и сеанс записывается как обычно. Опытный клиент для Fedora тоже себя оправдал: официальный установщик правильно работает с пакетным менеджером, ставит разумное правило udev, и дальше всё ведёт себя как клиент для Windows.
Полезно знать: по словам TrustKernel, поддерживаются только iPhone 15 и новее, разъём Lightning не подойдёт даже через переходники, а на iPad и iPhone, по сообщениям, всё работает (проверить было не на чем). Поддержка macOS, согласно странице загрузки, только для процессоров Apple, и наш MacBook на Intel подтвердил это самым прямым образом: клиент просто не ставится. Windows на архитектуре Arm пока не поддерживается. Клиент для Linux всё ещё опытный: в ранних сборках не было передачи файлов, резервного копирования и обмена буфером, хотя один пользователь на форуме сообщает, что у него всё прекрасно работает под Qubes OS, что для такого изделия звучит очень уместно.
Жить с ним скучно в хорошем смысле: это телефон. Приложения открываются со скоростью телефона, прокрутка телефонная, видео с YouTube в наших испытаниях шло в разрешении 1080p без рывков. Ничто в повседневной работе не напоминает, что компьютер, который всё это делает, вставлен в разъём USB-C, — а в этом, собственно, и весь смысл.
После загрузки вы получаете рабочий стол Android 14 в телефонном виде: книжной ориентации на телефоне и в книжном окне на компьютере. Набор обычный: настройки, файловый менеджер, браузер (бережный к частной жизни, называется Veil), открытая клавиатура HeliBoard (хороший выбор), магазин приложений, способный работать с Google Play, и настройки PlugOS, в которых и состоит главная ценность изделия.
Виртуальные устройства — главный фокус. Приложения внутри PlugOS никогда не видят настоящей аппаратуры: им достаётся виртуальная картина, которой управляете вы. Спутниковое местоположение можно взять у хозяина или поставить точку где угодно: мы разместили себя на Аляске, и карты Google послушно согласились, что мы замерзаем в Анкоридже. Важно: подменяются только координаты. Трафик по-прежнему идёт через сеть хозяина, так что определение местоположения по адресу в сети вас выдаст, — это подтвердили и сотрудники поддержки TrustKernel на форуме, посоветовав для полноты картины поднимать внутри PlugOS виртуальную частную сеть.
В той же панели можно подделать SIM-карту (её идентификаторы IMSI, IMEI, ICCID, оператора и даже номер телефона), а также адрес и идентификатор точки доступа Wi-Fi, камеру (чёрные кадры), микрофон (тишину) и датчики. Для приложений внутри PlugOS вы выглядите как телефон, который вам не принадлежит. Но будем точны: модема и встроенной SIM-карты здесь нет. Ни звонить, ни получать сообщения на номер нельзя — вы подделываете идентификаторы, которые читают приложения, а не настоящую связь.
Межсетевой экран здесь настоящий, системного уровня: списки разрешений и запретов по каждому приложению в режиме чёрного списка, журнал сетевых обращений и переключатели для службы имён и службы времени. По умолчанию он выключен, и это важно, если вы покупали устройство ради готовых настроек приватности. Мы проверили, что органы управления работают; один пользователь на форуме сообщал о неустойчивом поведении флажков, так что за ним стоит следить, а не доверять слепо.
Службы Google необязательны: по умолчанию они выключены, но включаются одним переключателем, после чего появляется магазин Google Play для тех приложений, которым он нужен. По проверке целостности устройства наш образец проходит уровни BASIC и DEVICE, но не проходит STRONG; на снимке с форума STRONG проходил на другой прошивке, так что результат зависит от выпуска, а приложения, требующие STRONG, работать откажутся.
ПИН-код «под принуждением» и самоуничтожение. В настройках безопасности PlugOS есть два связанных средства: код принуждения (второй код разблокировки, который можно ввести под давлением и который незаметно стирает устройство) и настраиваемый предел числа попыток — от 5 до 15 неверных вводов, после чего устройство само сбрасывается. По документации TrustKernel стирание меняет ключ шифрования и может показать поддельный экран «аппаратной неисправности» для отвода глаз. Мы убедились, что обе возможности в настройках есть (пункт сброса после N-й попытки с вариантами от 5 до 15 на месте), а вот намеренно подорвать собственный образец мы оставили на самый конец: устройство, полное ваших данных, — это дорога в одну сторону.
Изоляция проверена. Главное обещание такое: приложения внутри PlugOS не видят данных хозяина, его идентификатора IMEI и прочих признаков, а хозяин не видит, что внутри PlugOS. По техническому описанию TrustKernel все внешние устройства виртуализованы, а соединение по USB представляет собой зашифрованный канал с управлением доступом. Наши проверки механизм подтверждают: в сведениях об устройстве внутри PlugOS указан собственный идентификатор IMEI, а не идентификатор хозяина, устройство представляется как оборудование PlugOS, а не как телефон, в который вставлено, а в сети приложения видят частный адрес из подсети 10.x за преобразованием адресов, который сами настройки PlugOS называют «внутренним сетевым адресом, недоступным из внешней сети». Извне постучаться нельзя. А вот наружу — тут и загвоздка: трафик по-прежнему выходит через настоящий публичный адрес хозяина, так что определение местоположения по адресу и видимость трафика в сети хозяина никуда не исчезают. «Нельзя постучаться» — это не «нельзя подсмотреть».
Независимые испытания зашли дальше, чем решились мы: с помощью mtkclient сняли разделы устройства и попытались прошить изменённый загрузочный образ. Раздел с пользовательскими данными прочитать не удалось (он зашифрован), изменённый загрузчик не запустился, а устройство после этого полностью отключило себя: ключ продукта признан недействительным, прибор мёртв. Кто-то превратил собственное устройство в кирпич, пытаясь его взломать, — считайте это похвалой, если у вас есть чувство юмора.
Не будем притворяться: Helio G80 — процессор среднего класса 2020 года, и никакой алюминий не сделает из него Snapdragon. Geekbench 7 внутри PlugOS на нашем PlugMate дал 306 баллов на одном ядре и 782 на нескольких. На практике повседневные приложения открываются бодро, прокрутка достаточно плавная, видео 1080p с YouTube шло безупречно; короче говоря, «телефонные приложения на телефонной скорости». Он открывает страницы, переписывается, воспроизводит видео и нормально запускает банковские приложения, но покупают его не ради быстродействия.
Справедливый вопрос: зачем это нужно, если похожее давно делают программами? У Xiaomi есть «второе пространство» (с давних версий MIUI и до нынешней HyperOS) — целый второй профиль со своими приложениями, учётными записями, файлами и отдельным отпечатком для разблокировки, бесплатно, на том же телефоне. Google в Android 15 сделала «частное пространство» на уровне самой системы, в том числе с возможностью скрыть сам факт его существования. У Samsung годами есть «защищённая папка» с разделением на основе Knox, а простые клонировщики приложений дают второй мессенджер.
Разница глубже, чем перечень возможностей: всё перечисленное — вторые ящики в одном и том же доме. Они работают на том же ядре, том же модеме, той же SIM-карте и с теми же аппаратными идентификаторами, так что приложение внутри «второго пространства» Xiaomi всё равно видит ваш настоящий IMEI, ваши настоящие датчики, всё настоящее. Они не могут подделать местоположение, не могут отрезать приложение от сети межсетевым экраном, не могут стереться по коду принуждения и уж точно не могут быть выдернуты и отнесены к планшету приятеля. PlugOS скорее отдельный дом, который лишь делит с вами подъездную дорожку.
То же касается и других обычных советов. GrapheneOS прекрасно укрепляет ваш телефон, но это ваш телефон. Tails на флешке занимает весь компьютер для загрузки: хорошо для компьютеров, бесполезно на телефоне, да и доверяться приходится аппаратуре и загрузчику хозяина. Второй телефон дороже, его надо заряжать, и он не даст iPhone попользоваться Android. Больше ни одно устройство сейчас не делает того, что делают эти два; последней похожей категорией был Intel Compute Stick, но он не был ни защищённым, ни долгоживущим для нынешних задач. Если вам нужно только спрятать приложение знакомств от соседа по квартире, ваш Xiaomi или Pixel и так это умеет бесплатно. PlugMate и PlugClaw оправдывают свою цену, когда требуется физическое разделение, которое можно носить с собой.
PlugClaw: то же устройство, та же PlugOS, плюс виртуальная машина с Ubuntu, в которой работает OpenClaw — агентная среда TrustKernel с прослойкой «Android-Use», позволяющей агенту управлять приложениями так же, как человек: нажимать, печатать, перемещаться по интерфейсу. Рекламная формула звучит так: «ChatGPT говорит, PlugClaw делает».
Сперва оговорка, заслуживающая отдельного абзаца: помните приятное «ни учётной записи, ни регистрации» в клиенте? Эта любезность заканчивается у двери ИИ. PlugClaw требует активации: одноразовый код на номер телефона или адрес почты (в поле номера по умолчанию стоит код +86) плюс согласие с пользовательским соглашением и политикой приватности, и только после этого агент вообще что-то делает. Для службы, выдающей расчётные единицы, это совершенно обычно, но для устройства, которое продают под знаком приватности, слегка иронично. Если вы покупали именно Claw, чтобы никому не отдавать свой номер, чище будет путь со своим ключом и самостоятельно поднятой моделью.
На практике всё работает, и агент действительно управляет телефонной частью устройства. В наших испытаниях он рассказал анекдот, нарисовал логотип, перевёл текст на тайский, сделал пятисекундный видеоролик с собакой и, когда его попросили написать обзор на самого себя, через свои обращения к системе опросил собственное железо и изложил результат: характеристики верные, а вот уровень заряда он выдумал («24%, держусь на обаянии и оптимизме»), хотя никакого аккумулятора здесь нет.
Отправленный на настоящее дело («установи из надёжного источника приложение для проверки целостности устройства и сообщи результат») агент нашёл нужное хранилище на GitHub, понял, что там только исходный код, перешёл на зеркало, упёрся в защиту Cloudflare и продолжал биться в эту дверь, пока мы не вмешались. Упорство достойно похвалы, но расчётные единицы оно жжёт надёжно. А вот с управлением самим устройством вышло лучше: когда его попросили воспользоваться калькулятором, он открыл приложение и шаг за шагом нажал нужные клавиши — медленно, но правильно и у всех на виду.